未経験からセキュリティエンジニアになるには?現実的な3ルートと学習ロードマップ
「セキュリティエンジニアに興味はあるけれど、IT業界での経験がまったくない」「文系出身でもサイバーセキュリティの仕事に就けるのだろうか」。このような不安を抱えながら、情報を集めている方は少なくありません。求人サイトを見ると「実務経験3年以上」といった条件が並び、どこから手をつければよいのか迷ってしまうのも自然なことです。
結論からお伝えすると、未経験からセキュリティエンジニアになることは可能ですが、多くの場合はインフラエンジニアやSOCオペレーターなどの「入口となる職種」を経由して、2〜5年ほどかけて段階的に目指すのが現実的です。いきなりセキュリティ専任の職種に採用されるケースは限られるため、遠回りに見えても土台となる経験を積むルートが、結果的に近道になります。
セキュリティの仕事は、守る対象であるネットワークやサーバー、OSの仕組みを理解していなければ成り立ちません。そのため企業は、未経験者に対して「セキュリティの知識」よりも「ITの基礎体力」と「学び続ける姿勢」を重視して選考する傾向があります。逆にいえば、基礎を正しい順番で固めれば、文系出身でも30代でも道は開けます。
この記事では、未経験から直接目指しにくい理由と例外、現実的な3つのルートの比較、入口として注目されるSOCの仕事、年齢別の考え方、最初に学ぶべき基礎と資格、期間の目安つきの学習ロードマップ、そして未経験可の求人を見極めるポイントまでを順番に解説します。セキュリティエンジニアの仕事内容そのものを先に知りたい方は、セキュリティエンジニアとはもあわせてご覧ください。
未経験からセキュリティエンジニアに直接なるのが難しい理由
まずは、なぜ未経験者がいきなりセキュリティ専任のポジションに就きにくいのかを整理しておきましょう。理由を理解しておくと、どのような経験を積めば評価されるのかが見えてきます。
守る対象のインフラを知らないと判断ができない
セキュリティエンジニアの役割は、システムを攻撃から守り、異常があれば原因を突き止めて対処することです。たとえば「深夜に海外のIPアドレスから大量の通信が来ている」というアラートが出たとき、それが攻撃なのか、正常なバックアップ処理なのかを見分けるには、ネットワークの経路やサーバーの役割、通常時の通信パターンを知っている必要があります。セキュリティは単独の技術ではなく、インフラ全体の知識の上に成り立つ専門分野だといえます。
ミスの影響が大きく、教育コストがかかる
セキュリティ対策の設定ミスや見落としは、情報漏えいやサービス停止に直結します。企業にとってはリスクが大きいため、基礎のない人材にいきなり重要な判断を任せることは難しく、育成にも時間がかかります。そのため、即戦力に近い経験者を優先して採用する企業が多いのが実情です。
求人の多くが「経験者向け」に設計されている
セキュリティ関連の求人を見ると、インフラ構築・運用の経験や、ネットワーク機器の設定経験を応募条件にしているものが目立ちます。業界全体ではセキュリティ人材の不足がIPAなどの調査でも指摘されていますが、不足しているのは主に経験者層であり、未経験者の採用枠がそのまま多いわけではない点に注意が必要です。
未経験でもセキュリティ職に採用されやすい例外ケース
一方で、条件がそろえば未経験からセキュリティ関連の職種に直接採用されるケースもあります。代表的なものを挙げます。
- SOCや監視センターのオペレーター職:手順書に沿ってアラートを確認・一次対応する業務は、研修前提で未経験者を募集していることがあります
- 研修制度が整った企業の新卒・第二新卒枠:20代前半であれば、ポテンシャル採用として入社後にセキュリティ部門へ配属される可能性があります
- IT以外の職種で論理的な業務経験がある人:監査、品質管理、法務、リスク管理などの経験は、セキュリティのガバナンス(ルール作りや管理体制)分野で評価されることがあります
- 独学で資格や学習実績を示せる人:情報セキュリティマネジメント試験やCCNAなどに合格しており、学習の継続を客観的に示せると選考で有利になります
ただし、こうした例外ルートでも「セキュリティエンジニア」という肩書きで高度な設計や診断をいきなり担当するわけではありません。最初は監視や運用補助から始まり、経験を積んで専門性を高めていく流れは同じです。
未経験から目指す現実的な3つのルートを比較
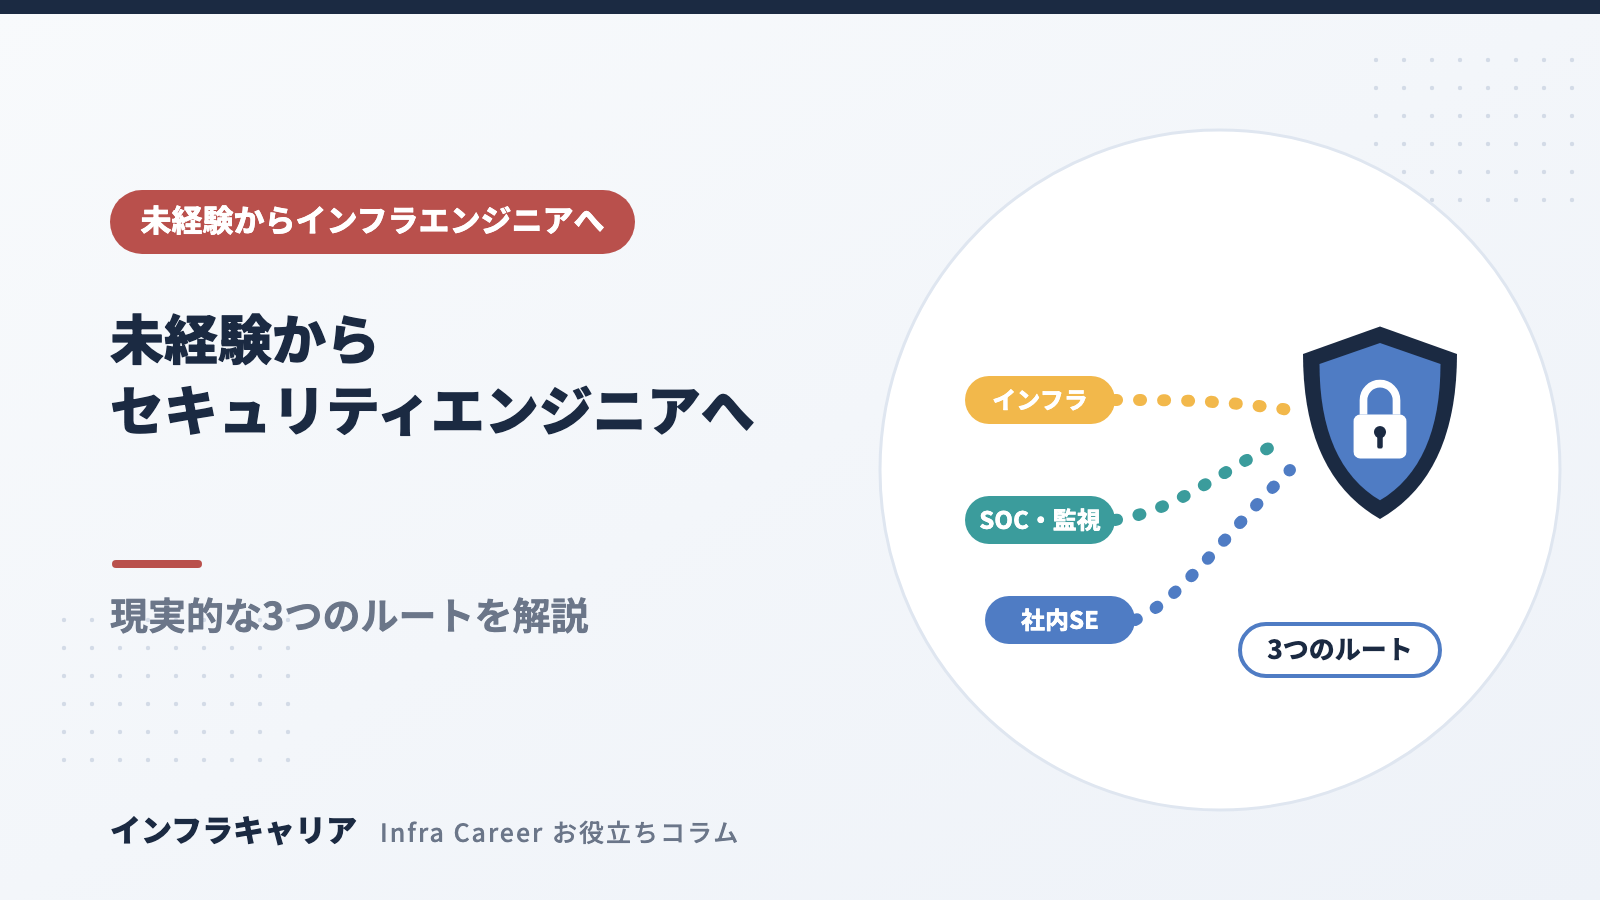
未経験からセキュリティエンジニアを目指すルートは、大きく分けて「インフラエンジニア経由」「SOC・監視オペレーター経由」「ヘルプデスク・社内SE経由」の3つがあります。それぞれの特徴を表にまとめました。
| 比較項目 | インフラエンジニア経由 | SOC・監視オペレーター経由 | ヘルプデスク・社内SE経由 |
|---|---|---|---|
| 最初の仕事 | サーバー・ネットワークの運用保守、構築補助 | ログやアラートの監視、一次対応、報告 | 社員からの問い合わせ対応、PCやアカウント管理 |
| 未経験の採用されやすさ | 比較的高い(運用保守の求人が多い) | 中程度(求人数はインフラより少なめ) | 高い(ITスキルの要求水準が低め) |
| 身につく力 | ネットワーク・Linux・クラウドなど技術の土台 | 攻撃の兆候を見る目、ログ分析、インシデント対応の流れ | 社内IT全体の把握、ユーザー対応、運用ルールの理解 |
| セキュリティ職までの目安 | 2〜5年 | 1〜3年(社内のステップアップがしやすい) | 3〜5年(技術面の追加学習が必要) |
| 向いている人 | 技術を幅広く身につけたい人、将来の選択肢を広げたい人 | 早くセキュリティ業務に触れたい人、夜勤を含むシフトに対応できる人 | 人と接する仕事が得意な人、企業の情報システム部門で働きたい人 |
年数はあくまで目安であり、職場環境や学習量によって大きく変わります。それぞれのルートについて、もう少し詳しく見ていきましょう。
ルート1:インフラエンジニア経由
最も王道といえるのが、サーバーやネットワークの運用保守から入るルートです。運用保守とは、すでに稼働しているシステムを監視し、障害が起きたときに手順に沿って対応する仕事で、未経験者の求人が比較的多い分野です。ファイアウォールの設定変更やアクセス権の管理など、日常業務の中にセキュリティに関わる作業が含まれていることも多く、技術の土台を固めながら自然にセキュリティへ近づけます。インフラの仕事の全体像はインフラエンジニアとはで確認できます。
ルート2:SOC・監視オペレーター経由
セキュリティ業務に最も早く触れられるのがこのルートです。セキュリティ製品が出すアラートを確認し、危険度を判断して上位のアナリストへ引き継ぐ経験は、そのままセキュリティエンジニアのキャリアにつながります。ただし、24時間体制のシフト勤務になることが多く、生活リズムへの影響は事前に確認しておく必要があります。詳しくは次の章で解説します。
ルート3:ヘルプデスク・社内SE経由
ITの経験がまったくない方にとって、最もハードルが低い入口です。パスワードの再発行やPCのセットアップ、アカウント管理などを通じて、企業のIT環境やセキュリティルールに触れることができます。社内SEとして情報システム部門に所属すれば、ウイルス対策ソフトの導入や社員向けのセキュリティ教育など、セキュリティ寄りの業務を任されることもあります。一方で、技術的な深さは自分で補う必要があるため、並行してネットワークやLinuxの学習を進めることが欠かせません。
入口として注目されるSOCとは?仕事内容と注意点
SOC(ソック)とは、Security Operation Centerの略で、企業や組織のネットワーク・サーバーを常時監視し、サイバー攻撃の兆候を見つけて対応する専門チームや拠点のことです。自社内にSOCを持つ大企業もあれば、セキュリティ企業が複数の顧客のSOC業務を代行するケースもあります。
SOCでの主な仕事
- ファイアウォールやIDS/IPS(不正な通信を検知・遮断する仕組み)、EDR(パソコンやサーバー上の不審な動きを検知する製品)などが出すアラートの確認
- アラートが本当の攻撃か、誤検知かの切り分け
- 危険度が高い場合の上位アナリストや顧客への報告・エスカレーション
- 対応内容の記録や定期レポートの作成
SOCでは役割が階層に分かれていることが多く、未経験者はまず「Tier1」と呼ばれる一次対応の担当から始めるのが一般的です。経験を積むと、より深い分析を行うTier2、インシデント対応や検知ルールの改善を担う上位の役割へとステップアップしていきます。
SOCを選ぶときの注意点
SOCは「セキュリティの現場に早く入れる」という大きなメリットがある反面、業務が手順書どおりの確認作業に偏り、技術的な成長を実感しにくい職場もあります。入社前に、Tier2以上へのステップアップ実績や、社内研修・資格取得支援の有無を確認しておくことが大切です。また夜勤を含むシフト制の場合は、体力面や家庭との両立も含めて検討しましょう。セキュリティの仕事の大変さや将来性については、セキュリティエンジニアはきつい?将来性で詳しく解説しています。
20代・30代の年齢別に見る未経験からの考え方
未経験からの転職では、年齢によって企業が期待するものが変わります。自分の年齢に合った戦略を立てることで、遠回りを減らせます。
20代の場合:ポテンシャル採用を最大限に活かす
20代、特に前半から中盤であれば、企業は経験よりも伸びしろや学習意欲を重視して採用することが多くあります。研修制度のある企業に入り、インフラやSOCの現場で基礎を身につけるのが王道です。資格は必須ではありませんが、ITパスポートや情報セキュリティマネジメント試験に合格しておくと、本気度を示す材料になります。20代のうちに現場経験を2〜3年積めれば、30代前半でセキュリティ専任のポジションへ移ることも十分に視野に入ります。
30代の場合:前職の経験とつなげて「掛け算」で勝負する
30代になると、ポテンシャルだけで評価されるケースは減っていきます。その分、前職での経験をどう活かせるかが重要です。たとえば、営業経験があれば顧客対応力、管理部門の経験があればルール作りや社内調整の力を、セキュリティの仕事と結びつけて説明できます。また、30代の未経験者は資格や学習実績で「すでに動き始めている」ことを示すと評価されやすくなります。最初の職場では年収が一時的に下がる可能性もあるため、生活設計も含めて計画を立てておきましょう。年収の相場感はセキュリティエンジニアの年収が参考になります。
文系出身の場合も考え方は同じ
「文系だから不利なのでは」と心配する方もいますが、セキュリティの現場では文系出身者も多く活躍しています。ログを読み解いて状況を説明する力、報告書を書く力、ルールや法律を理解する力は、むしろ文系の強みが活きる場面です。必要なのは学部ではなく、ネットワークやOSの基礎を地道に学ぶ姿勢です。
最初に学ぶべき基礎はネットワーク・Linux・OSの3つ
セキュリティの勉強というと、ハッキング技術や最新の攻撃手法をイメージするかもしれません。しかし未経験者が最初に取り組むべきは、守る対象であるITインフラの基礎です。ここでは優先度の高い3分野を紹介します。
ネットワークの基礎
サイバー攻撃の多くはネットワークを経由して行われます。IPアドレスとは何か、通信がどのような経路で届くのか、ポート番号やプロトコル(通信の約束ごと)にはどんな種類があるのかを理解することが第一歩です。TCP/IPやOSI参照モデルといった考え方を押さえると、ファイアウォールが何を基準に通信を通したり止めたりしているのかがわかるようになります。基本的な概念はOSI参照モデルとTCP/IPの記事で整理できます。
Linuxの基礎
多くのサーバーはLinuxというOSで動いており、セキュリティ製品や分析ツールもLinux上で扱うことが一般的です。ファイルやディレクトリの操作、ユーザーと権限の管理、ログファイルの確認方法など、コマンドラインでの基本操作に慣れておくと現場で困りません。自宅のパソコンに仮想環境を作り、実際に手を動かしながら覚えるのが効率的です。
OS(WindowsとmacOSを含む)の仕組み
企業の社員が使うパソコンは、Windowsが中心です。マルウェア(悪意のあるソフトウェア)の多くは社員のパソコンを入口に侵入するため、OSのアカウント管理やアップデートの仕組み、イベントログの見方を知っておくと、SOCや社内SEの仕事で直接役立ちます。
これらの基礎を一通り学んだうえで、暗号化や認証の仕組み、代表的な攻撃の種類といったセキュリティ固有の知識に進むと、内容がぐっと理解しやすくなります。
未経験者が最初に取りたいセキュリティ関連の資格
資格は実務経験の代わりにはなりませんが、未経験者にとっては「基礎知識がある」「学習を継続できる」ことを客観的に示す手段になります。最初の段階でおすすめの資格を難易度順にまとめました。受験料や試験日程は変更されることがあるため、必ず各公式サイトで最新情報を確認してください。
| 資格名 | 実施団体 | 主な内容 | 受験資格 | おすすめの時期 |
|---|---|---|---|---|
| ITパスポート試験 | IPA(情報処理推進機構) | IT全般とセキュリティ、経営の基礎知識 | なし | 学習開始〜1か月目 |
| 情報セキュリティマネジメント試験 | IPA(情報処理推進機構) | 情報セキュリティ管理、リスク対策、関連法規 | なし | 学習開始〜3か月目 |
| CCNA | シスコシステムズ | ネットワークの基礎、ルーティング、基本的なセキュリティ | なし | 学習3〜6か月目 |
| LPIC-1/LinuC レベル1 | LPI/LPI-Japan | Linuxの基本操作、システム管理 | なし | 学習3〜6か月目 |
| 基本情報技術者試験 | IPA(情報処理推進機構) | ITエンジニアとしての基礎理論、アルゴリズム、セキュリティ | なし | 余力があれば並行して |
文系や完全未経験の方は、ITパスポート試験で用語に慣れてから、情報セキュリティマネジメント試験へ進む流れがスムーズです。インフラエンジニア経由を狙う場合は、CCNAやLPIC-1/LinuCのような技術系資格が、運用保守の求人で評価されやすくなります。
実務経験を積んだあとに目指したい情報処理安全確保支援士試験やCompTIA Security+などの上位資格については、セキュリティエンジニアにおすすめの資格で詳しく紹介しています。最初から難関資格に挑むより、段階的に合格を積み重ねるほうが学習のモチベーションも保ちやすいでしょう。
未経験からセキュリティエンジニアになるまでの学習ロードマップ
ここでは、学習を始めてから転職し、セキュリティ専任のポジションへ移るまでの流れを、期間の目安とともに整理します。働きながら1日1〜2時間程度学習する想定ですが、進み方は人によって異なるため、あくまで参考としてご覧ください。
| 段階 | 期間の目安 | やること | 到達目標 |
|---|---|---|---|
| ステップ1:IT基礎 | 0〜3か月 | ITパスポートの学習、パソコンとネットワークの基本用語の理解 | IT用語を説明できる、ITパスポート合格 |
| ステップ2:インフラ基礎 | 3〜6か月 | ネットワーク(CCNA)、Linux(LPIC-1/LinuC)の学習、仮想環境での操作練習 | 基本的なコマンド操作ができる、技術系資格に1つ合格 |
| ステップ3:セキュリティ基礎 | 6〜9か月 | 情報セキュリティマネジメント試験の学習、攻撃の種類や対策の概念理解 | 代表的な脅威と対策を説明できる |
| ステップ4:転職活動 | 9〜12か月 | インフラ運用保守・SOC・ヘルプデスクなど入口職種への応募 | IT業界・セキュリティ関連職種で実務を開始 |
| ステップ5:実務経験を積む | 入社後1〜3年 | 日常業務の中でセキュリティ関連の作業を担当、上位資格の学習 | セキュリティ関連業務の実績を職務経歴書に書ける |
| ステップ6:セキュリティ職へ | 入社後2〜5年 | 社内異動またはセキュリティ専任ポジションへの転職 | セキュリティエンジニアとして業務を担当 |
実践的な学習は許可された環境でのみ行う
ステップ3以降で興味が湧いてくると、攻撃の仕組みを実際に試してみたくなるかもしれません。その場合は、必ず自分が管理する環境や、CTF(セキュリティ技術を競う競技形式の演習)、学習用に用意された脆弱な仮想マシン、公式の演習サービスなど、許可された環境の中だけで行ってください。許可なく他人のシステムやWebサイトを調べたり、攻撃を試したりする行為は、不正アクセス禁止法などの法律に違反するおそれがあります。たとえ学習目的であっても、対象の管理者から明確な許可を得ていない行為は許されません。CTFや演習環境を使った学び方は、ホワイトハッカーになるための勉強方法で紹介しています。
学習記録を残しておくと選考で活きる
学習の過程は、ノートやブログ、学習管理アプリなどに記録しておくことをおすすめします。面接で「独学で何をしてきたか」を聞かれたとき、具体的な内容と期間を示せると説得力が増します。仮想環境でネットワークを組んだ経験や、資格の学習で苦労した点なども、立派なアピール材料になります。
「未経験可」のセキュリティエンジニア求人の見極め方
求人サイトで「セキュリティエンジニア 未経験可」と検索すると、さまざまな求人が表示されます。しかし、その中にはキャリアにつながりにくい求人も混ざっているため、応募前に内容をよく確認することが大切です。
確認したい5つのポイント
- 具体的な業務内容が書かれているか:「セキュリティ関連業務」とだけ書かれた求人は、実際にはセキュリティと関係の薄い作業が中心のこともあります
- 研修や教育体制の中身:研修期間、内容、OJT(現場での指導)の有無が具体的に示されているかを確認しましょう
- キャリアパスの実例:未経験入社の社員が、その後どのような業務に進んでいるかを面接で質問すると実態がわかります
- 資格取得支援の有無:受験料補助や合格祝い金などの制度は、学習を後押ししてくれる企業かどうかの目安になります
- 勤務形態と配属先:客先常駐の場合は、配属先によって業務内容が大きく変わるため、想定される現場の例を聞いておくと安心です
注意したい求人の特徴
業務内容がコールセンター業務や単純なデータ入力に近いのに、職種名だけ「セキュリティエンジニア」となっている求人には注意が必要です。また、常に大量募集をしている、離職率についての質問に答えてもらえないといった場合も、慎重に判断したほうがよいでしょう。インフラキャリアではセキュリティ関連の求人一覧を公開しているので、業務内容や応募条件を比較しながら、自分に合った入口を探す参考にしてください。
未経験者の志望動機はどう考える?方向性のポイント
未経験からの応募では、志望動機の説得力が選考結果を大きく左右します。ここでは方向性だけを紹介し、具体的な書き方や例文はセキュリティエンジニアの志望動機・面接対策で解説します。
- きっかけを具体的に語る:ニュースで見た情報漏えい事件、前職で経験したセキュリティ上のトラブルなど、関心を持った理由を自分の体験と結びつけます
- すでに行動していることを示す:資格の取得や学習の継続など、口だけでなく実際に動いている事実を伝えます
- 入口の職種を選んだ理由を説明する:「将来セキュリティエンジニアになるために、まず運用保守で土台を作りたい」など、長期的な見通しを示すと納得感が高まります
- 前職の経験との接点を伝える:顧客対応、報告書作成、ルール遵守の経験など、セキュリティの仕事に活かせる要素を整理します
「ホワイトハッカーに憧れて」という動機自体は悪くありませんが、それだけでは仕事への理解が浅いと受け取られることがあります。ホワイトハッカーという言葉が実際にどのような仕事を指すのかは、ホワイトハッカーとはで確認しておきましょう。
入口の先にあるセキュリティエンジニアのキャリアの広がり
入口の職種で経験を積んだ後は、自分の適性に合わせて専門分野を選べるようになります。代表的な方向性は次のとおりです。
- セキュリティ運用・監視:SOCアナリストとして、より高度な分析やインシデント対応を担当する
- セキュリティ設計・構築:ファイアウォールや認証基盤など、守りの仕組みをシステムに組み込む
- 脆弱性診断・ペネトレーションテスト:依頼を受けたシステムに対して、許可のもとで弱点を調べる。詳しくはペネトレーションテスター・脆弱性診断士への転職をご覧ください
- セキュリティコンサルタント・ガバナンス:企業のセキュリティ方針やルールづくり、監査対応を支援する
どの方向へ進む場合も、未経験時代に固めたネットワークやOSの基礎が強みになります。経験者としての転職の進め方はセキュリティエンジニアへの転職ガイド、攻撃者の視点を活かした専門職を目指したい方はホワイトハッカーに転職するにはが参考になります。
未経験からセキュリティエンジニアを目指す人に関するよくある質問
Q. 文系・IT未経験でもセキュリティエンジニアになれますか?
文系・IT未経験でもセキュリティエンジニアになることは可能です。セキュリティの現場では、ログの状況を正確に説明する力や報告書を書く力、法律やルールを理解する力が求められるため、文系の素養が活きる場面も多くあります。ただし、ネットワークやLinuxなどの技術的な基礎は避けて通れません。ITパスポート試験から学習を始め、インフラ運用保守やヘルプデスクなどの入口職種で経験を積みながら、段階的にステップアップしていくのが現実的です。
Q. 未経験からセキュリティエンジニアになるまで何年かかりますか?
一般的な目安は、学習開始から2〜5年程度です。独学で基礎を固めて入口の職種に転職するまでに半年〜1年、その後の実務経験で1〜3年ほどかかるケースが多いでしょう。SOC経由のように最初からセキュリティ業務に近い職場であれば、比較的早くステップアップできることもあります。期間は学習量や職場環境によって大きく変わるため、焦らずに基礎を積み上げることを意識してください。
Q. 30代未経験からでも間に合いますか?
30代未経験からでも、目指すことは十分に可能です。20代に比べるとポテンシャル採用の枠は減りますが、前職で培った顧客対応力やマネジメント経験、業界知識などをセキュリティの仕事と結びつけて伝えられれば評価されます。資格取得などで学習を始めていることを示すのも効果的です。最初の職場では年収が一時的に下がる可能性もあるため、生活面の計画も含めて準備を進めましょう。
Q. プログラミングはできたほうがよいですか?
最初の段階では、プログラミングは必須ではありません。入口となる運用保守やSOCの仕事では、まずネットワークやOSの知識が優先されます。ただし、ログの集計や作業の自動化にはPythonやシェルスクリプトが役立つため、インフラの基礎を学び終えた段階で少しずつ触れておくと、仕事の幅が広がります。脆弱性診断などの専門分野へ進む場合は、Webアプリケーションの仕組みを理解するためにプログラミングの知識が重要になります。
Q. 未経験可のセキュリティ求人はどうやって探せばよいですか?
未経験可の求人は、職種名だけでなく業務内容と研修体制を基準に探すのがおすすめです。「セキュリティ」という名称にこだわりすぎず、インフラ運用保守やSOCオペレーター、社内SEなど入口となる職種も含めて検討すると選択肢が広がります。求人票だけでは実態がわかりにくい場合は、IT業界に詳しい転職エージェントに相談し、未経験入社後のキャリアの実例を確認すると判断しやすくなります。
まとめ
未経験からセキュリティエンジニアを目指すことは可能ですが、いきなりセキュリティ専任のポジションに就くのは簡単ではありません。守る対象であるインフラの知識が不可欠なため、インフラエンジニア、SOC・監視オペレーター、ヘルプデスク・社内SEといった入口の職種から経験を積み、2〜5年ほどかけて段階的に目指すのが現実的なルートです。
- 未経験から直接採用されにくいのは、インフラの知識がないと判断ができず、ミスの影響も大きいため
- 入口となるルートは「インフラ経由」「SOC経由」「ヘルプデスク・社内SE経由」の3つ
- 最初に学ぶべきはネットワーク・Linux・OSの基礎で、資格はITパスポートや情報セキュリティマネジメント試験から始めるとスムーズ
- 実践的な学習は、自分が管理する環境や許可された演習環境でのみ行う
- 未経験可の求人は、業務内容・研修体制・キャリアパスの実例で見極める
どのルートを選ぶべきか、今の自分の経験がどう評価されるのかは、一人で考えていても判断しにくいものです。インフラ・セキュリティ分野に特化した視点でキャリアの方向性を一緒に整理したい方は、インフラキャリアの無料会員登録から気軽にご相談ください。
インフラエンジニアへの転職を
プロに相談してみませんか?
Infra Careerは、インフラエンジニアに特化した転職支援/スカウトサービスです。
未経験の方でもご登録いただけます。