ホワイトハッカーとは?仕事内容・年収・なり方とブラックハッカーとの違い
ニュースで「ホワイトハッカー」という言葉を見かけて、どんな仕事なのか気になった方は多いのではないでしょうか。「ハッカーと聞くと悪いイメージがあるけれど、ホワイトとは何が違うのか」「実際にはどこで、何をしているのか」「自分でも目指せるのか」といった疑問は、セキュリティ分野への転職を考え始めた方がまず抱くものです。
結論から言うと、ホワイトハッカーとは、システムの持ち主から正式な許可を得たうえで、攻撃者と同じ視点・技術を使って弱点を見つけ、組織を守る役割を担うセキュリティの専門家です。技術そのものは攻撃者と重なる部分がありますが、「許可があるか」「目的が防御か」という点で、犯罪者であるクラッカーとははっきり区別されます。
ホワイトハッカーは正式な職種名ではなく、実際の求人では「脆弱性診断士」「ペネトレーションテスター」「セキュリティアナリスト」「インシデントレスポンス担当」などの名前で募集されています。つまり、ホワイトハッカーを目指すことは、セキュリティエンジニアの中でも攻撃者視点を武器にする専門職を目指すことだと考えるとわかりやすいでしょう。
この記事では、ホワイトハッカーの定義、ブラックハッカー(クラッカー)やグレーハットとの違い、具体的な仕事内容、働く場所、必要なスキル、年収の目安、なり方の概要、向いている人、守るべき法律と倫理、そして将来性までを順に解説します。
ホワイトハッカーとは?攻撃者の視点で組織を守るセキュリティの専門家
「ハッカー」という言葉は、もともとコンピューターやプログラムの仕組みを深く理解し、技術的な課題を巧みに解決する人を指す、むしろ尊敬を込めた呼び名でした。ところが報道などで「ハッカー=システムに侵入する犯罪者」という使われ方が広まったため、悪意のある人と区別する目的で「ホワイトハッカー(ホワイトハット)」という言い方が定着しました。
ホワイトハッカーの最大の特徴は、「攻撃する側の考え方を理解しているからこそ、効果的に守れる」という点にあります。防御側だけの発想でセキュリティ対策を組み立てると、「この設定なら安全だろう」という思い込みが残りがちです。攻撃者がどこから侵入を試み、どんな順番で権限を広げ、何を盗もうとするのかを具体的に想像できる人がいることで、対策の抜け漏れを実際に確かめられるようになります。
もう一つ大切なのは、ホワイトハッカーの活動はすべて「依頼」と「許可」の上に成り立っているということです。企業から診断の依頼を受け、対象範囲・期間・手法を契約や合意書で取り決めたうえで初めて調査を行います。善意であっても、許可のないシステムに手を出せばそれは不正行為になります。この線引きこそが、ホワイトハッカーを職業として成立させている前提です。
「ホワイトハッカー」は職種名ではなく役割の呼び名
前述のとおり、求人票に「ホワイトハッカー募集」と書かれることは多くありません。実際には次のような職種名で募集されており、いずれもホワイトハッカー的な役割を担っています。
- 脆弱性診断士(セキュリティ診断エンジニア)
- ペネトレーションテスター
- レッドチーム(攻撃者役として組織全体の防御力を試すチーム)のメンバー
- インシデントレスポンス担当、デジタルフォレンジック担当
- 脅威インテリジェンス(脅威情報)アナリスト
セキュリティエンジニアという大きな職種の中に、攻撃者視点を特に重視する専門領域がある、という位置づけです。セキュリティエンジニア全体の仕事内容の基本を押さえたい方は、セキュリティエンジニアとはもあわせて読んでみてください。
ホワイトハッカーとブラックハッカー(クラッカー)・グレーハットの違い
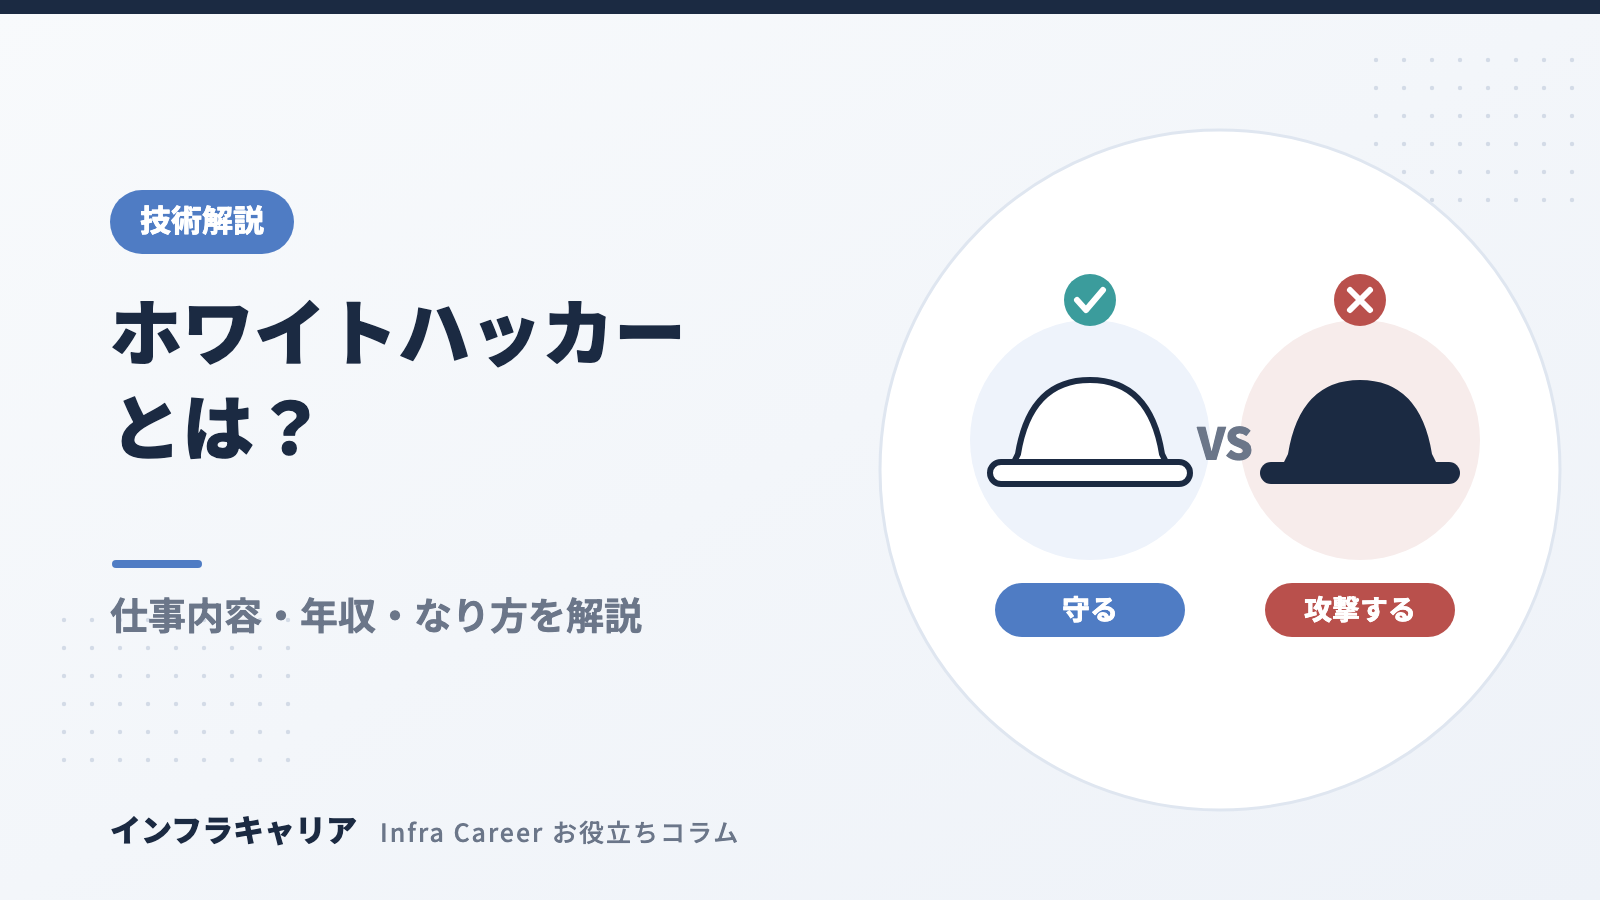
ハッカーは、活動の目的と許可の有無によって大きく3つに分けて語られることがあります。西部劇で善玉が白い帽子、悪役が黒い帽子をかぶっていたことに由来する呼び方だといわれています。
| 呼び名 | 目的 | 許可の有無 | 法的な位置づけ |
|---|---|---|---|
| ホワイトハッカー(ホワイトハット) | 弱点を見つけて報告し、組織や利用者を守る | システム所有者から正式な許可を得て活動する | 契約や合意の範囲内であれば適法な業務 |
| ブラックハッカー(ブラックハット)/クラッカー | 金銭・情報の窃取、妨害、愉快犯など | 許可なく侵入・攻撃する | 不正アクセス禁止法などに違反する犯罪行為 |
| グレーハット | 「善意」を主張しつつ自己判断で調べる | 許可を得ずに調査・侵入することがある | 動機が善意でも違法になり得る |
ここで注意したいのはグレーハットです。「脆弱性を見つけて教えてあげただけ」という主張でも、許可なく他人のシステムを調べたり侵入したりすれば、法律上は処罰の対象になる可能性があります。動機の善し悪しではなく「事前に許可を得ているか」が、ホワイトとそれ以外を分ける決定的な基準だと覚えておきましょう。
なお、日本語の「ハッカー」は文脈によって良い意味にも悪い意味にも使われます。業界内では攻撃者を「クラッカー」や「攻撃者」と呼び分けることが多く、ホワイトハッカーを目指す人自身も言葉の使い方に気を配ると誤解を招きにくくなります。
ホワイトハッカーの仕事内容
ホワイトハッカーの仕事は、大きく「攻撃される前に弱点を見つける仕事」と「攻撃された後に原因を突き止めて被害を抑える仕事」、そして「攻撃の動向を調べて備える仕事」に分けられます。代表的な業務を見ていきましょう。
脆弱性診断
脆弱性とは、ソフトウェアの不具合や設定ミスなどによって生じる、セキュリティ上の弱点のことです。脆弱性診断では、Webアプリケーション、スマートフォンアプリ、サーバー、ネットワーク機器などを対象に、既知の弱点や設定不備がないかを網羅的に調べます。専用ツールによる自動診断と、エンジニアが手作業で確認する手動診断を組み合わせるのが一般的で、結果は危険度や対策方法をまとめた報告書として依頼元に提出します。ホワイトハッカー系の職種の中では求人数が比較的多く、キャリアの入口になりやすい業務です。
ペネトレーションテスト
ペネトレーションテスト(侵入テスト)は、「実際に攻撃者が狙ったら、どこまで侵入できてしまうのか」をシナリオに沿って検証する業務です。脆弱性診断が弱点を幅広く洗い出す「健康診断」だとすれば、ペネトレーションテストは特定の目的(機密情報への到達など)に向けて複数の弱点を組み合わせ、現実の被害の大きさを確かめる「実戦形式の検証」に近いイメージです。より高度な知識と経験が求められます。診断士・テスターへの転職について詳しくはペネトレーションテスター・脆弱性診断士への転職で解説しています。
デジタルフォレンジック
フォレンジックとは、サイバー攻撃や内部不正が起きた際に、パソコンやサーバーに残されたログ・ファイルなどの痕跡を調べ、「いつ・どこから・何をされたのか」を明らかにする調査です。証拠を壊さないように保全する手順が厳密に決められており、調査結果が法的な手続きで使われることもあるため、技術力に加えて正確さと記録の丁寧さが求められます。
インシデント対応
インシデントとは、不正アクセスやマルウェア(悪意のあるプログラム)感染など、セキュリティ上の事故や事件のことです。インシデント対応では、被害の拡大を止める初動対応、原因の特定、復旧、再発防止策の立案までを担います。企業内のCSIRT(シーサート:セキュリティ事故に対応する組織内チーム)や、24時間体制で監視を行うSOC(セキュリティ監視センター)と連携しながら動くことが多い仕事です。
脅威情報の分析(脅威インテリジェンス)
攻撃者グループの手口、新しく公開された脆弱性、出回っているマルウェアの特徴などを収集・分析し、自社や顧客にとってどんなリスクがあるかを判断する業務です。攻撃者の動きを先回りして把握し、防御の優先順位づけに役立てます。英語の技術情報を読む機会が多い分野です。
バグバウンティ(脆弱性報奨金制度)への参加
バグバウンティとは、企業が自社サービスの脆弱性を外部の研究者から募り、報告内容に応じて報奨金を支払う制度です。参加者は企業が公開したルールと対象範囲(スコープ)の中でのみ調査を行います。本業のかたわら参加して腕を磨く人もいますが、ルールの範囲外を調べれば不正行為になる点は通常の業務と同じです。
| 業務 | タイミング | 主な目的 | 求められる力 |
|---|---|---|---|
| 脆弱性診断 | リリース前・定期点検 | 弱点を網羅的に洗い出す | Web・OS・ネットワークの基礎知識、正確な報告 |
| ペネトレーションテスト | 定期点検・重要システムの検証 | 実際の侵入可能性と被害範囲を確かめる | 攻撃手法の深い理解、シナリオ設計力 |
| フォレンジック | インシデント発生後 | 痕跡から事実関係を明らかにする | ログ解析、証拠保全の知識、緻密さ |
| インシデント対応 | インシデント発生時 | 被害を止め、復旧させる | 判断の速さ、関係者との調整力 |
| 脅威情報分析 | 平常時・継続的 | 攻撃動向を把握し備える | 情報収集力、英語読解、分析力 |
ホワイトハッカーが働く場所
ホワイトハッカー的な役割を担う人の主な勤務先は、次のように分けられます。どこで働くかによって、扱う案件の幅や働き方がかなり変わります。
- セキュリティ専門企業:脆弱性診断やペネトレーションテスト、フォレンジック調査を顧客から受託する会社。多様な業界のシステムに触れられ、攻撃者視点の技術を最も磨きやすい環境です。
- SIer・ITベンダーのセキュリティ部門:システム開発や構築とあわせてセキュリティ診断・監視サービスを提供します。インフラやアプリ開発の経験を活かしやすい職場です。
- 事業会社のセキュリティ部門・CSIRT:自社サービスや社内システムを守る立場。診断を外部に発注する側として、結果の評価や対策の推進を担うことも多くなります。
- 公的機関・研究機関:国や自治体関連の組織、警察のサイバー犯罪対策部門、研究機関などで、調査・分析・人材育成などに携わる道もあります。
- フリーランス:十分な実績を積んだ後、診断業務の受託やバグバウンティを中心に活動する人もいます。
未経験や経験の浅い段階では、教育体制が整ったセキュリティ専門企業やSIerのセキュリティ部門から入り、実案件で経験を積むのが現実的なルートです。
ホワイトハッカーに必要なスキル・知識
ホワイトハッカーには「攻撃の知識」だけがあればよいわけではありません。むしろ攻撃を理解するための土台となる、ITインフラ全般の基礎知識が欠かせません。
土台となる技術知識
- ネットワーク:TCP/IP、HTTP、DNSなど通信の仕組み。攻撃の多くは通信の仕組みを悪用するため、ここが理解の出発点になります。基礎から確認したい方はOSI参照モデルとTCP/IPが参考になります。
- OS・サーバー:LinuxやWindowsの仕組み、ユーザー権限、ログの見方など。
- Webアプリケーション:Webサイトがどのように動いているか、代表的な脆弱性がなぜ生まれるのか。
- プログラミング:PythonやJavaScript、シェルスクリプトなどを読み書きできると、調査の自動化やコードの弱点の理解に役立ちます。
- クラウド:AWSやAzureなどの設定ミスによる情報漏えいが増えており、クラウドの知識は年々重要になっています。
技術以外に求められる力
- 報告書作成・説明力:見つけた弱点を、技術者でない担当者にも伝わる言葉でまとめる力。診断の価値は報告書で決まると言われるほど重要です。
- 高い倫理観:顧客の機密情報や弱点に触れる仕事のため、口外しない・範囲を守るといった誠実さが前提になります。
- 学び続ける姿勢:攻撃手法は日々変化するため、新しい情報を自分から追い続ける習慣が欠かせません。
知識の証明になる資格
資格がなくてもホワイトハッカーとして働くことはできますが、知識を客観的に示す手段として役立ちます。代表的なものを挙げます。
| 資格名 | 主催団体 | 特徴 |
|---|---|---|
| 情報処理安全確保支援士 | IPA(情報処理推進機構) | セキュリティ分野の国家資格。試験合格後に登録することで名乗れる |
| CompTIA Security+ | CompTIA | セキュリティの基礎を幅広く問う国際資格。入門〜初級者向け |
| CEH(認定ホワイトハッカー) | EC-Council | 攻撃者の手法を体系的に学ぶ国際資格。名称どおりホワイトハッカー志望者に知られる |
| OSCP | OffSec | 実技試験で侵入テストの技能を証明する資格。難易度が高く実務評価も高い |
| CISSP | ISC2 | セキュリティマネジメント全般の上級資格。認定には所定の実務経験が必要 |
受験料や試験形式は変更されることがあるため、最新情報は各団体の公式サイトで確認してください。資格ごとの難易度や取得順についてはセキュリティエンジニアにおすすめの資格で詳しく紹介しています。
ホワイトハッカーの年収の目安
ホワイトハッカーの年収は、担当業務、経験年数、勤務先の規模、保有スキルによって大きく変わります。あくまで一般的な目安ですが、イメージとしては次のような水準です。
- 未経験・経験の浅い段階(診断補助、監視業務など):300万円台後半〜500万円程度
- 脆弱性診断やインシデント対応を一人で担当できる中堅層:500万〜800万円程度
- ペネトレーションテストやフォレンジックの専門家、チームリーダー層:800万円以上も狙える
一般的に、ITエンジニア全体の中でもセキュリティ分野は専門性が高く、人材が不足していることから、経験を積むほど年収が上がりやすい傾向があります。特に、OSCPのような実技系資格や、高度な侵入テストの実績を持つ人材は評価されやすい傾向にあります。ただし、求人によって条件は大きく異なるため、数字は参考程度にとどめてください。年代別・職種別のより詳しいデータや年収を上げる方法はセキュリティエンジニアの年収でまとめています。
ホワイトハッカーになるには?なり方の全体像
ホワイトハッカーになるための決まった資格や免許はありません。一般的には、ITインフラや開発の基礎を固めたうえでセキュリティの専門知識を身につけ、セキュリティ関連の職種で実務経験を積んでいく流れになります。大まかなステップは次のとおりです。
- ITの基礎を固める:ネットワーク、Linux、Webの仕組みを理解する。インフラエンジニアや開発エンジニアとして実務経験を積むのも有力なルートです。
- セキュリティの体系的な知識を学ぶ:資格学習などを通じて、脆弱性の種類や攻撃の考え方、防御策を一通り理解します。
- 許可された環境で手を動かす:CTF(セキュリティ技術を競うコンテスト)や、学習用にあえて脆弱に作られた仮想マシン、公式の演習サービスなどで実践的に学びます。
- セキュリティ職種に就いて実務経験を積む:監視(SOC)や脆弱性診断の補助などから入り、徐々に高度な業務へ広げていきます。
ここで必ず守ってほしいのが、ハッキング技術の練習は、自分が管理する環境か、許可された演習環境(CTF、学習用の脆弱なVM、公式の演習サービスなど)でのみ行うということです。許可なく他人のシステムやWebサイトを調べたり攻撃したりする行為は、たとえ練習のつもりでも不正アクセス禁止法などに違反します。
具体的な学習ロードマップやCTFの取り組み方はホワイトハッカーになるための勉強方法で、転職活動の進め方や企業選びはホワイトハッカーに転職するにはで詳しく解説しています。IT業界自体が未経験の方は、未経験からセキュリティエンジニアになるにはから読むと全体像をつかみやすいでしょう。
ホワイトハッカーに向いている人の特徴
ホワイトハッカーに求められる素質は、技術力だけではありません。次のような特徴を持つ人は、この仕事で力を発揮しやすいといえます。
- 仕組みを分解して理解したくなる人:「なぜこう動くのか」「想定外の入力をしたらどうなるのか」と考えるのが好きな人は、脆弱性を見つける感覚を養いやすいです。
- 粘り強く試行錯誤できる人:診断や調査では、何時間も手がかりが見つからないことがあります。地道な確認作業を楽しめるかどうかは大きな分かれ目です。
- ルールを守ることに誠実な人:許可された範囲を一歩も出ないこと、知り得た情報を漏らさないことが、信頼の土台になります。
- 新しい情報を追うのが苦にならない人:新しい攻撃手法や脆弱性の情報は毎日のように公開されます。英語の技術記事にも抵抗が少ないとなお有利です。
- 人に伝えることを大切にできる人:発見した問題を相手に理解してもらい、対策につなげて初めて仕事が完結します。
反対に、「派手な攻撃技術だけに興味がある」「地味な報告書作成やルール確認は面倒」というタイプの人は、実際の業務とのギャップを感じやすいかもしれません。仕事の厳しさや向き不向きをもう少し知りたい方は、セキュリティエンジニアはきつい?将来性も参考になります。
ホワイトハッカーが守るべき倫理と法律
ホワイトハッカーは、攻撃者と同じ技術を扱うからこそ、法律と倫理の理解が仕事の前提条件になります。押さえておきたいポイントを整理します。
不正アクセス禁止法
正式名称は「不正アクセス行為の禁止等に関する法律」です。他人のID・パスワードを無断で使ってログインする行為や、システムの弱点を突いてアクセス制限を回避する行為などを禁止しています。また、他人のID・パスワードを不正に取得・保管する行為や、正当な理由なく第三者に提供する行為も処罰の対象です。ホワイトハッカーの業務が適法に行えるのは、システムの管理者から明確な許可を得ているからにほかなりません。
そのほか関係する法律
刑法には、正当な理由なくコンピューターウイルスなどを作成・提供する行為を処罰する「不正指令電磁的記録に関する罪」や、システムを妨害して業務を止める「電子計算機損壊等業務妨害罪」があります。さらに、調査の過程で触れた個人情報の扱いには個人情報保護法も関わります。
実務で守られている倫理的なルール
- 作業前に、対象範囲・期間・手法を書面で合意する
- 合意した範囲を超える調査はしない。想定外の発見があれば作業を止めて依頼元に相談する
- 業務で知った脆弱性や機密情報を外部に漏らさない
- 脆弱性を見つけた場合は、公表の前に開発元や管理者へ報告し、修正の時間を確保する
日本では、IPAなどが窓口となる脆弱性の届出制度が整備されており、ソフトウェアやWebサイトの脆弱性を見つけた際に適切なルートで報告できる仕組みがあります。「技術を持っていること」より「その技術を正しく使えること」が、ホワイトハッカーとして信頼されるための条件です。
ホワイトハッカーの将来性
ホワイトハッカーの将来性は高いと考えられます。その理由は主に次の3つです。
1つ目は、サイバー攻撃の被害が身近になっていることです。ランサムウェア(データを暗号化して身代金を要求するマルウェア)による業務停止や、取引先を経由した攻撃などが相次いでおり、IPAが毎年公表している「情報セキュリティ10大脅威」でも、組織を狙う攻撃が上位に挙げられ続けています。企業にとってセキュリティ対策は経営課題になりつつあります。
2つ目は、セキュリティ人材の不足です。経済産業省やIPAなどの公的機関の調査・報告でも、セキュリティを担える人材が足りないことが繰り返し指摘されています。とくに攻撃者視点で検証できる専門人材は育成に時間がかかるため、経験を積んだ人の市場価値は高い状態が続くと見込まれます。
3つ目は、守る対象の広がりです。クラウド、IoT機器、工場や社会インフラの制御システム、AIを組み込んだサービスなど、新しい技術が普及するたびに新たな攻撃対象が生まれます。こうした分野の診断ができる人材のニーズは今後も高まっていくでしょう。
一方で、定型的な診断作業は自動化ツールの進化によって効率化が進んでいます。単にツールを回すだけの役割にとどまらず、ツールでは見つけにくい論理的な弱点を見抜く力や、結果をもとに対策を提案できる力を伸ばしていくことが、長く活躍するための鍵になります。キャリアの選択肢を広く知りたい方はセキュリティエンジニアへの転職ガイドも参考にしてください。実際にどのような求人があるかは、セキュリティ求人一覧で募集職種や求められる経験を眺めてみると、目指す姿が具体的になります。
ホワイトハッカーに関するよくある質問
ホワイトハッカーになるのに資格は必要ですか?
必須の資格はありません。ホワイトハッカーは国家資格や免許が必要な職業ではなく、実務能力が重視されます。ただし、未経験から応募する場合や経験が浅い段階では、情報処理安全確保支援士やCompTIA Security+などの資格が、基礎知識を持っていることの客観的な証明として役立ちます。経験を積んだ後は、OSCPのような実技系の資格が専門性のアピールにつながります。
文系や未経験からでもホワイトハッカーを目指せますか?
目指すことは可能ですが、段階を踏む必要があります。いきなりペネトレーションテスターとして採用されるケースはまれで、まずはインフラエンジニアやSOCの監視業務、脆弱性診断の補助などからスタートし、実務とあわせて知識を深めるのが一般的です。文系出身で活躍している人もいるため、学歴より、ネットワークやLinuxの基礎を地道に身につけて学習を継続できるかが重要になります。
ホワイトハッカーとセキュリティエンジニアは何が違いますか?
ホワイトハッカーは、セキュリティエンジニアの中でも攻撃者視点の業務を得意とする人を指す呼び名です。セキュリティエンジニアには、セキュリティ製品の設計・構築や運用、社内ルールの整備など防御側の仕事も幅広く含まれます。そのうち、脆弱性診断やペネトレーションテスト、インシデント調査など「攻撃を理解して守る」業務に特化した人が、一般にホワイトハッカーと呼ばれています。
自宅でハッキングの練習をしても違法になりませんか?
自分が管理する環境や、許可された演習環境で行う限りは問題ありません。たとえば、自分のパソコン内に構築した学習用の仮想マシン、CTFの競技環境、練習用に公開されている公式の演習サービスなどです。一方、許可なく他人のWebサイトやサーバーに対して調査や攻撃を行うと、練習目的であっても不正アクセス禁止法などに違反するおそれがあります。対象が「自分のものか、明確に許可されたものか」を必ず確認してください。
ホワイトハッカーは在宅勤務できますか?
業務内容や勤務先によってはリモートワークも可能です。脅威情報の分析や報告書作成、Webアプリケーションの診断などはリモートで行われることがあります。一方で、顧客の社内ネットワークに接続して行う診断や、フォレンジックの証拠保全、緊急時のインシデント対応などは現地での作業が必要になる場合があります。セキュリティ上の理由から、作業場所に厳しい制約を設けている企業もあります。
まとめ
ホワイトハッカーとは、システムの持ち主から正式な許可を得たうえで、攻撃者と同じ視点と技術を使って弱点を見つけ、組織を守るセキュリティの専門家です。許可なく攻撃を行うクラッカーやグレーハットとの違いは、技術力ではなく「許可の有無」と「目的」にあります。
仕事内容は、脆弱性診断、ペネトレーションテスト、フォレンジック、インシデント対応、脅威情報の分析など多岐にわたり、セキュリティ専門企業やSIer、事業会社のセキュリティ部門などで活躍しています。ネットワークやOS、Webの基礎知識を土台に、許可された環境で実践を重ね、実務経験を積んでいくのが一般的な道のりです。サイバー攻撃の増加と人材不足を背景に、将来性も高い仕事だといえます。
大切なのは、技術を身につけることと同じくらい、法律と倫理を守る姿勢を持ち続けることです。その誠実さがあってこそ、企業から信頼され、重要なシステムを任されるホワイトハッカーになれます。
「今の経験からどの職種を目指せるのか」「未経験でも応募できるセキュリティ求人はあるのか」など、キャリアの方向性に迷ったときは、専門のアドバイザーに相談してみるのも一つの方法です。インフラキャリアの無料会員登録をしておくと、あなたの経験や希望に合わせたキャリアの相談ができます。まずは情報収集の一歩として、気軽に活用してみてください。
インフラエンジニアへの転職を
プロに相談してみませんか?
Infra Careerは、インフラエンジニアに特化した転職支援/スカウトサービスです。
未経験の方でもご登録いただけます。